HTTPS 與 SSL 憑證關係解析|憑證類型與加密原理

很多人把 HTTPS 跟 SSL 混為一談,其實兩者是「協定」跟「憑證」的關係。HTTPS 是網頁的安全傳輸協定、SSL(嚴格說現在是 TLS)是負責加密的技術,憑證則是讓 HTTPS 正常運作的關鍵元件。這篇從零講起 HTTPS 跟 SSL 的關係、加密通訊的 4 步驟流程、SSL/TLS 各版本現在的支援狀態,以及沒裝 HTTPS 會有什麼後果。
想先從頭了解 SSL 的用途與運作,可以看SSL 是什麼的完整說明;還沒看過申請流程可先看 SSL 憑證申請流程;想了解 SSL 是什麼可看 SSL 是什麼?5 分鐘看懂。
HTTPS 是什麼?跟 SSL 的關係
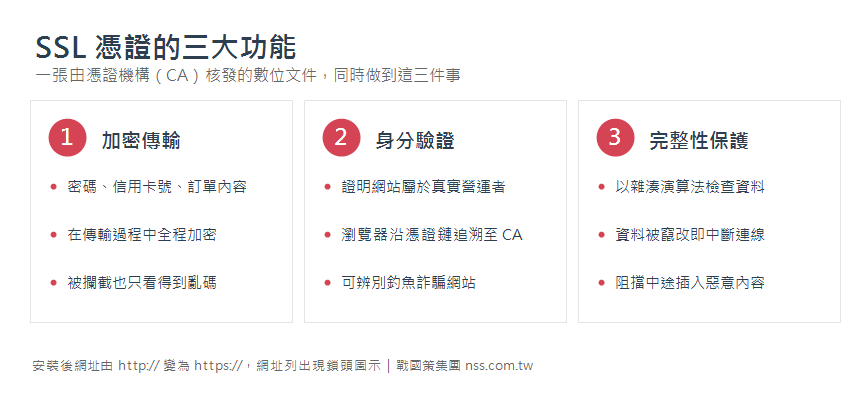
HTTPS(HyperText Transfer Protocol Secure)是 HTTP 的安全版本,透過 SSL/TLS 協定在瀏覽器與伺服器之間建立加密通道。它解決 HTTP 的 3 個問題:
- 機密性:資料傳輸過程被加密,駭客攔截到也看不到內容。
- 完整性:資料若被竄改,瀏覽器會偵測到並中斷連線。
- 身分驗證:透過 SSL 憑證確認你連到的伺服器確實持有該網域的有效憑證,而不是中途被冒充。但要注意,HTTPS 只證明連線加密且網域相符,不等於網站本身可信,釣魚網站一樣能申請免費憑證。
三者的關係可簡單記為:HTTPS = HTTP + SSL/TLS 加密。沒有 SSL 憑證就沒有 HTTPS。
HTTPS 加密通訊 4 步驟

從你打開瀏覽器到看到網頁,HTTPS 在背後跑了這 4 步:
1. 使用者連線
瀏覽器輸入網址後送出 HTTPS 請求到伺服器,啟動 TLS handshake 程序。
2. 伺服器回傳憑證
伺服器把 SSL 憑證 + 公鑰一併回傳給瀏覽器。憑證內含網域、有效期限、簽發 CA 等資訊,OV/EV 憑證另外載明經查核的公司名稱。
3. 瀏覽器驗證憑證
瀏覽器檢查 3 件事:(1) 憑證是否在有效期內 (2) 簽發 CA 是否被信任 (3) 網域是否相符。若任一不通過,會顯示「不安全」警告。
4. 加密通訊建立
驗證通過後,瀏覽器與伺服器透過金鑰交換,協商出一把只用於這次連線的對稱式工作階段金鑰,後續所有資料傳輸都用這把金鑰加密。整個過程僅需毫秒。
SSL 與 TLS 的版本差異:你的伺服器現在跑哪一版?
上面第 4 步提到的「交握(handshake)」,實際使用的協定版本會決定這條連線的安全強度。SSL 這個名字沿用至今,但真正在運作的其實是它的後繼者 TLS,而且早期版本已經陸續被停用。裝了憑證不代表安全設定就到位,伺服器上還開著哪些協定版本同樣重要——這也是資安檢測與金流稽核最常被開單的項目之一。
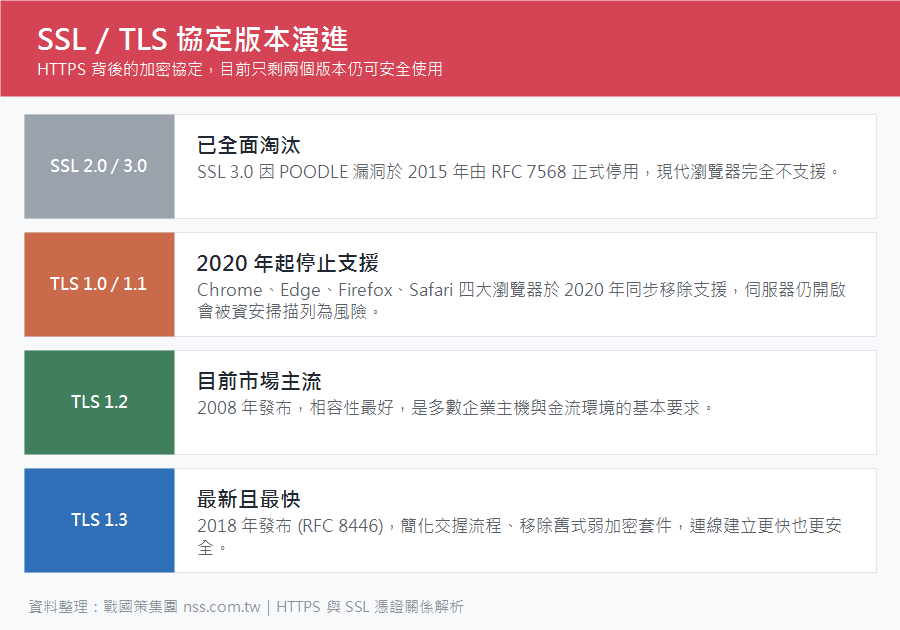
| 協定版本 | 發布年份 | 目前狀態 | 伺服器該怎麼設定 |
|---|---|---|---|
| SSL 2.0 | 1995 | 已廢止(RFC 6176 禁止使用) | 必須關閉 |
| SSL 3.0 | 1996 | 已廢止,存在 POODLE 漏洞(RFC 7568) | 必須關閉 |
| TLS 1.0 | 1999 | 2020 年四大瀏覽器停止支援(RFC 8996 廢止) | 建議關閉 |
| TLS 1.1 | 2006 | 同上,已隨 TLS 1.0 一併廢止 | 建議關閉 |
| TLS 1.2 | 2008 | 目前主流,相容性最佳 | 務必啟用 |
| TLS 1.3 | 2018 | 最新版本,交握更快、移除舊式弱加密套件 | 建議一併啟用 |
檢查自家網站的實際設定,可以注意這幾件事:
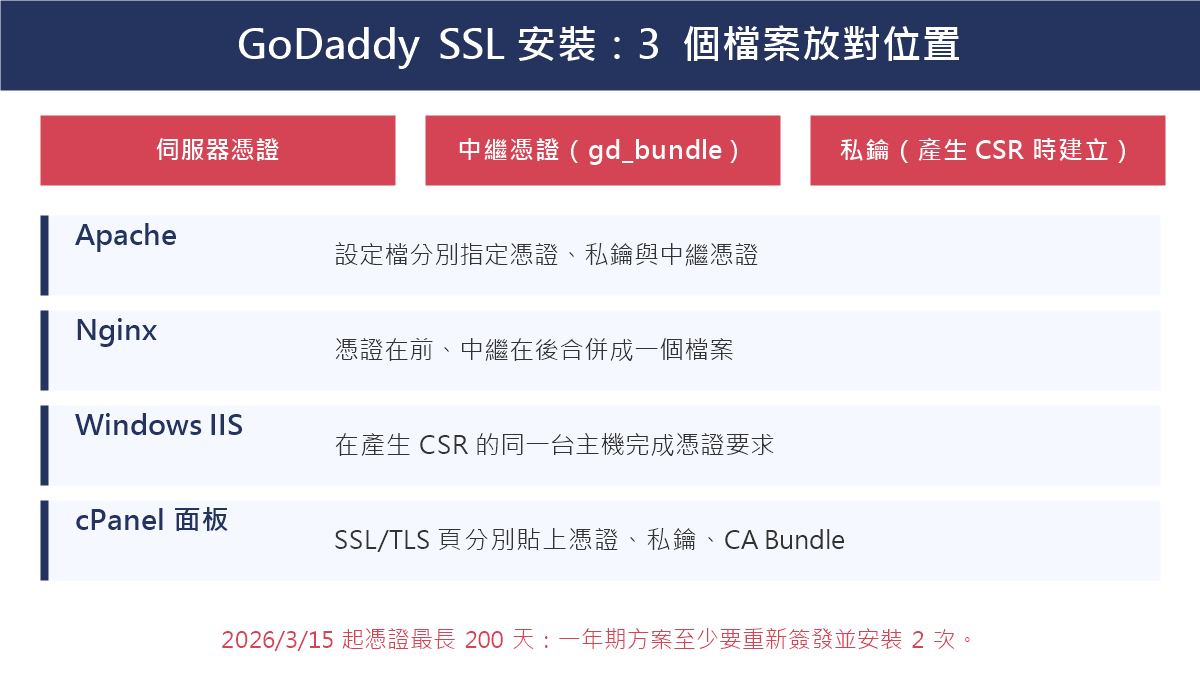
- 確認主機支援的協定版本:Apache 用
SSLProtocol、Nginx 用ssl_protocols、IIS 則在登錄檔的 SCHANNEL 設定,把 TLS 1.2 與 1.3 保留、其餘關閉。 - TLS 1.3 需要較新的環境:通常需要 OpenSSL 1.1.1 以上,老舊主機可能得先升級底層元件。
- 關閉舊版本前先評估客戶端:若還有企業內部老舊系統、POS 或 API 串接使用 TLS 1.0,要先確認相容性再關閉。
- 憑證本身與協定版本是兩件事:同一張 SSL 憑證可以跑在 TLS 1.2 或 1.3 上,換憑證不會自動修正協定設定。
如果不確定該申請哪一種憑證搭配,可以先看各種驗證等級的差異:SSL 種類有哪些,如何選擇並申請最適合的憑證。
沒裝 HTTPS 會發生什麼?

2026 年企業網站若沒裝 HTTPS,會直接面臨:
- Chrome / Edge 在網址列標示「不安全」:使用者一進站就看到警示,會員註冊、表單填寫的意願都會受影響。
- Chrome 預設先跳警告頁:自 2026 年 10 月的 Chrome 154 起,「一律使用安全連線」改為預設開啟,造訪沒有 HTTPS 的網站前會先出現警告,使用者要自行選擇繼續才能進站,來龍去脈可參考Chrome HTTPS 優先模式的演變。
- SEO 少了一項基本訊號:Google 自 2014 年起將 HTTPS 列為排名訊號之一,權重不高,但瀏覽器警告造成的跳出與信任流失,影響往往更直接。
- Wi-Fi 攻擊風險:使用者在咖啡店、機場連 Wi-Fi 時,資料容易被中間人攻擊攔截。
- Cookie 容易被竄改:登入狀態、購物車資料容易被駭客偽造。
- 無法用 HTTP/2、HTTP/3 等新協定:這些較新的高效率協定都強制要求 HTTPS。
所以 2026 年沒有 HTTPS 已經不是「要不要」的選擇題,而是「什麼時候裝」的時間題。想直接動手申請,可以照著 SSL 憑證申請流程 5 步驟走一遍;預算有限的小型網站也可以先評估 免費 SSL 憑證的限制再決定。
HTTPS 不是選擇題,是必修課
過去 HTTPS 對中小企業是「進階選項」,但 2026 年瀏覽器、搜尋引擎、法規三方都在推進,沒裝等於主動放棄使用者信任。HTTPS 的本質不是技術門檻,而是企業對使用者資料的責任承擔 — 你願意花一點成本保護他們的資料嗎?
對企業而言,HTTPS 真正的價值不在「網址列那個鎖頭」,而在「使用者願不願意在你的網站完成交易、留下個資、信任你的品牌」。沒裝 HTTPS 的網站,這 3 件事都會打折。
如果你的網站還在 HTTP,可以先做這三件事
- 盤點所有要保護的網域 (主域、子網域、行銷活動頁),決定要 DV / OV / EV 還是 Wildcard。
- 確認伺服器類型 (Apache / Nginx / IIS) 與支援 TLS 版本,把 TLS 1.2 與 1.3 開起來、舊版本關掉。
- 規劃 HTTP → HTTPS 301 重新導向,避免舊連結失效影響 SEO。
如果你希望由熟悉 SSL 憑證與主機整合的團隊協助,可以先參考戰國策超值虛擬主機優惠方案。
戰國策|26 年 SSL 憑證與網站資安服務
戰國策成立於 2000 年,提供 SSL 憑證、虛擬主機、網頁設計與資安服務,服務客戶逾 30,000 家。從憑證品牌與等級建議、CSR 產生、安裝到重新簽發提醒,都可以由同一個窗口協助,詳情可參考戰國策 SSL 憑證申請服務。

- 免付費客服專線:0800-003-191 (365 天全年無休)
- 服務專線:02-77286078
- 官方 LINE:@119m
歡迎撥打服務專線 0800-003-191或加入戰國策官方LINE:@119m 了解更多!