Midjourney 訂閱教學:方案比較、隱身模式與企業授權常見問題
Midjourney 沒有獨立企業版,四個等級裡只有 Pro 以上才有隱身模式——保護還沒公開的商業素材。完整比較 Basic/Standard/Pro/Mega 價格與企業採購常見問題。
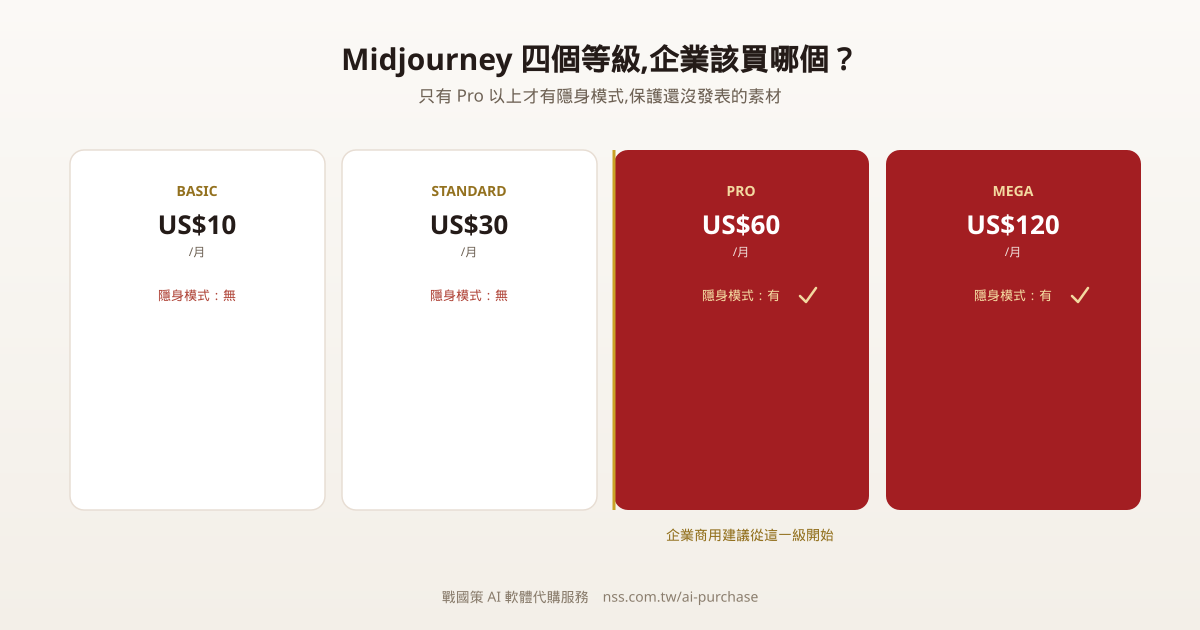
Midjourney 沒有獨立企業版,四個等級裡只有 Pro 以上才有隱身模式——保護還沒公開的商業素材。完整比較 Basic/Standard/Pro/Mega 價格與企業採購常見問題。
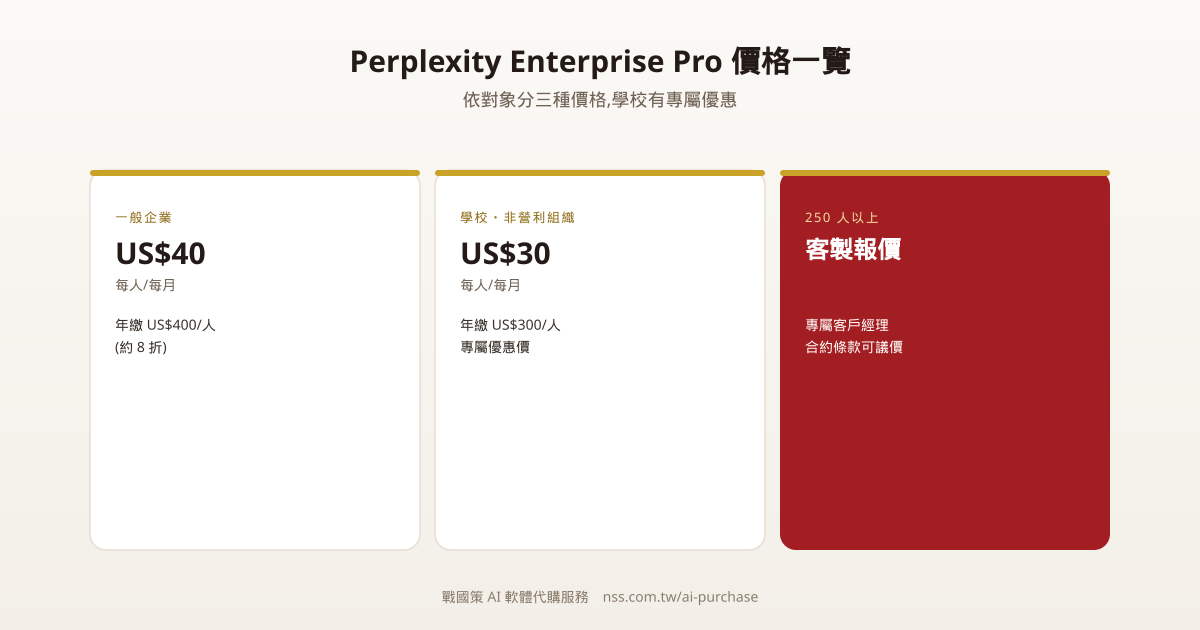
Perplexity Enterprise Pro 每人每月 US$40,學校與非營利組織享優惠價 US$30。適合需要頻繁查證外部資訊的研究、市調、輿情彙整團隊,完整說明價格與採購常見問題。
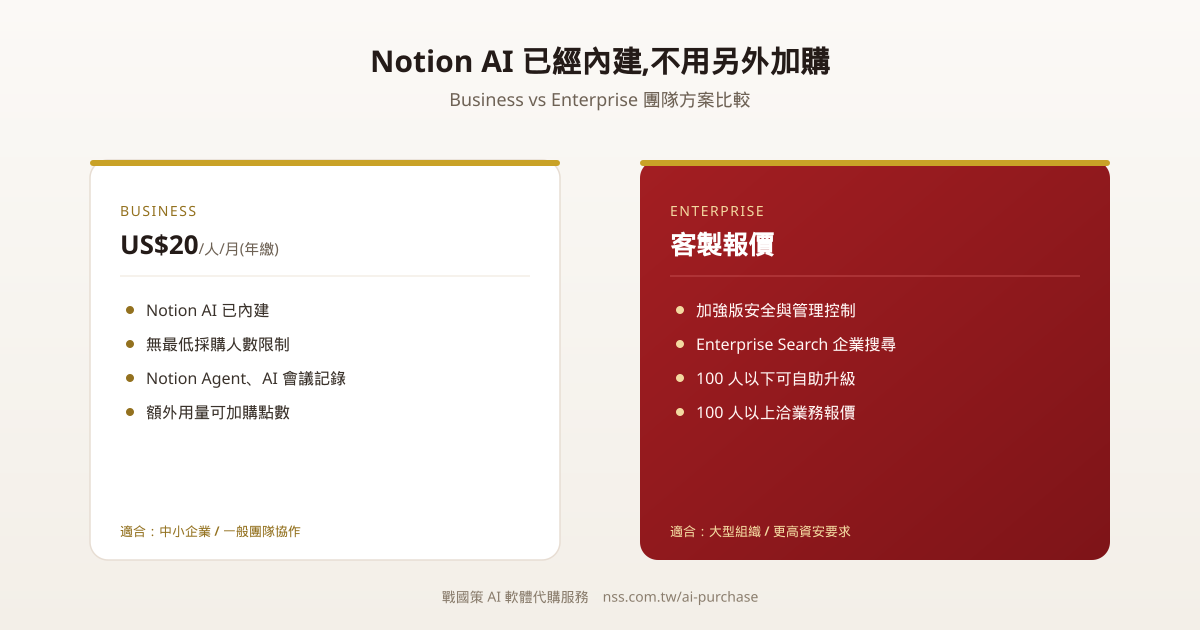
Notion AI 已經內建進 Business 與 Enterprise 方案,不再是獨立加購項目。Business 每人每月 US$20 無最低人數限制,完整說明方案內容與台灣企業採購常見問題。
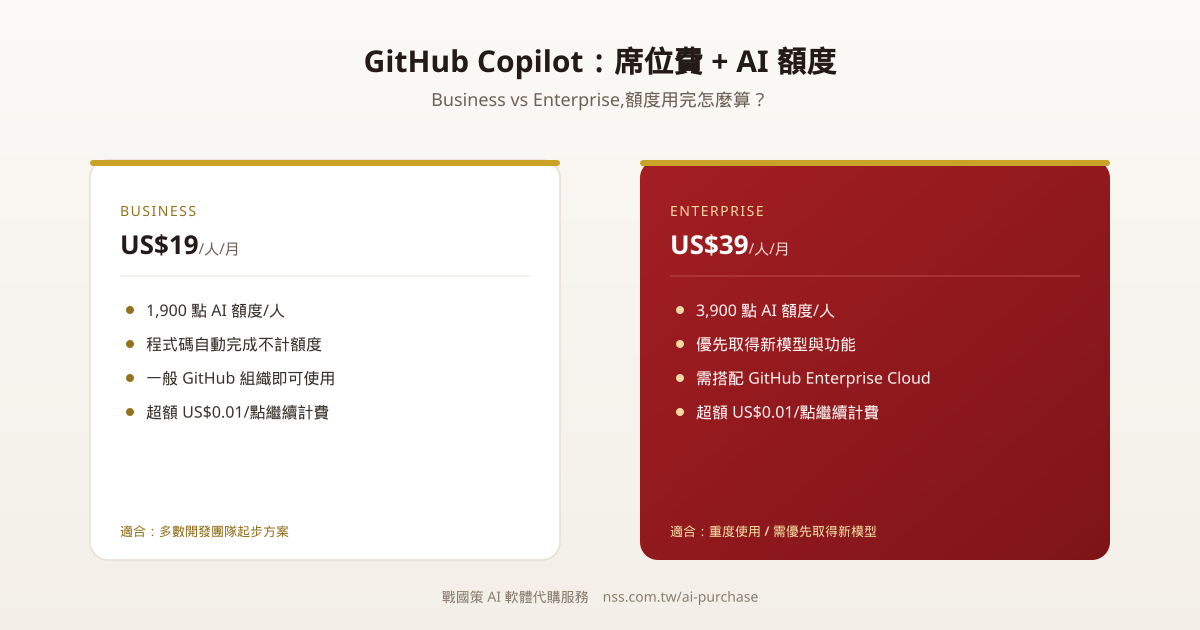
GitHub Copilot 企業採購是「席位費 + AI 額度」組合:Business US$19/人含 1,900 點額度,Enterprise US$39/人含 3,900 點。完整說明額度計費邏輯與台灣企業採購常見問題。
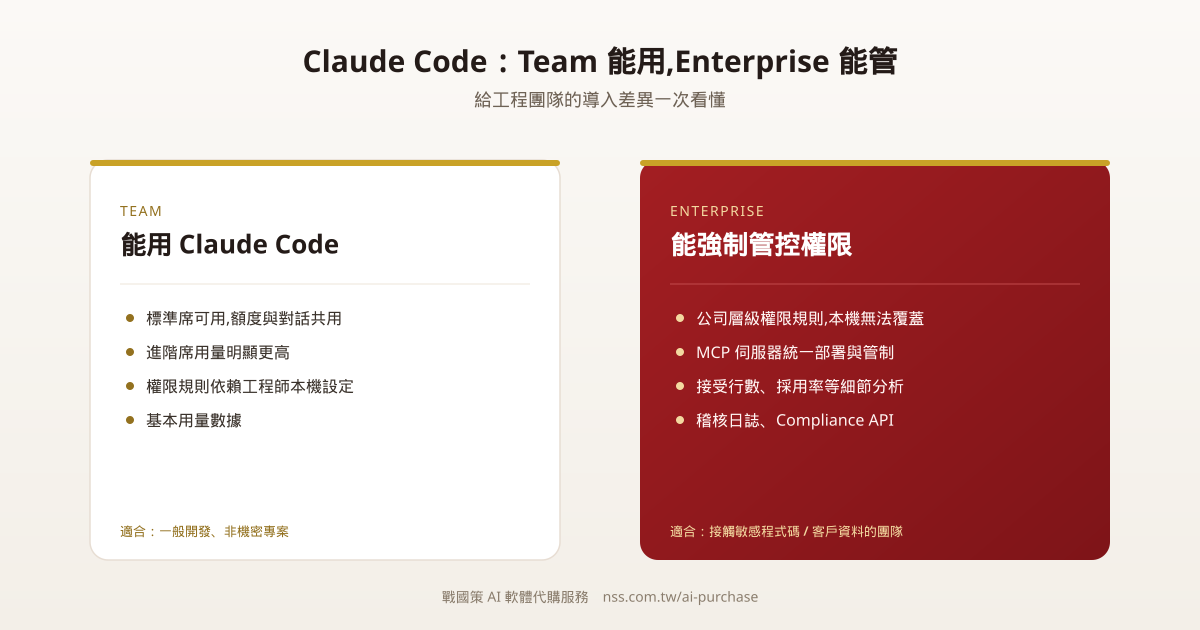
Claude Code 在 Team 方案就能用,但權限管控要到 Enterprise 才做得到——公司層級的受管理權限規則,工程師本機無法覆蓋。給工程主管的完整導入比較與準備清單。
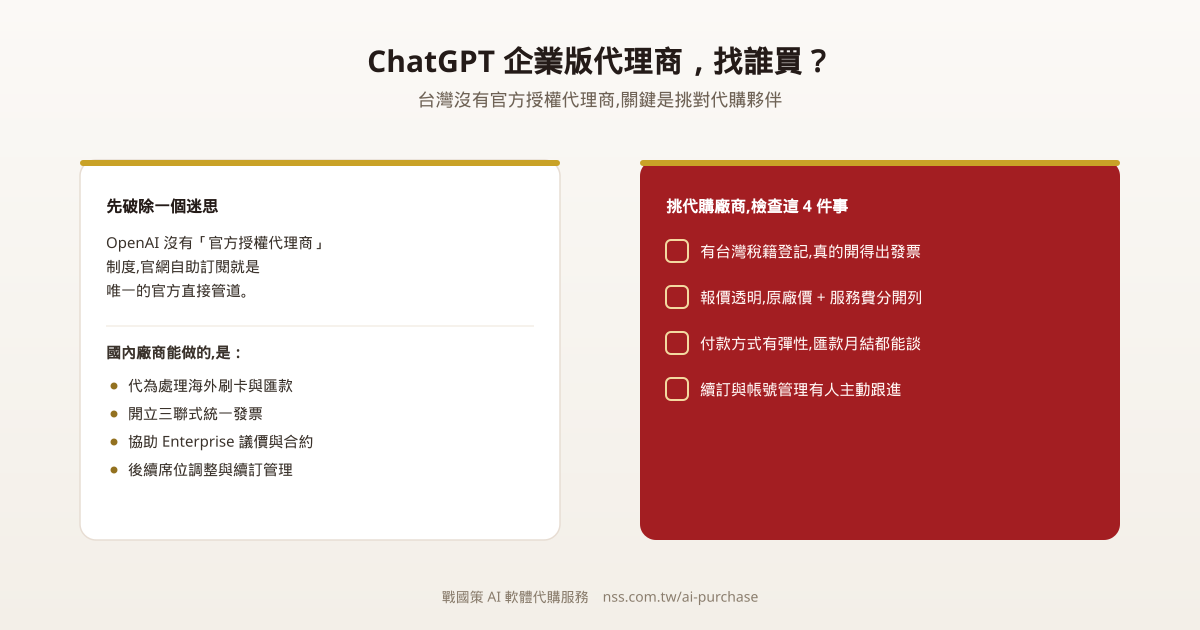
OpenAI 在台灣沒有官方授權代理商制度,官網自助訂閱就是唯一直接管道。本文說明代購廠商實際能提供的服務、怎麼挑選,以及 ChatGPT Business 席位該怎麼估。
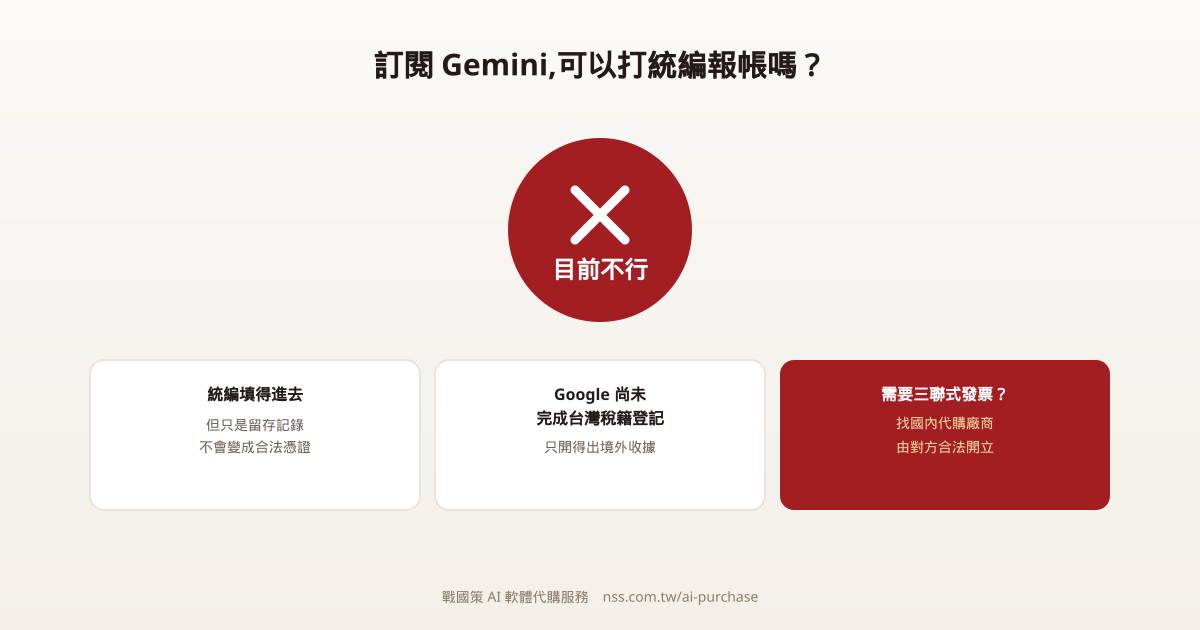
Gemini 訂閱目前填得進統編,但 Google 尚未在台灣完成稅籍登記,開不出台灣格式的統一發票。企業、學校與政府單位採購前,一定要先確認這件事。
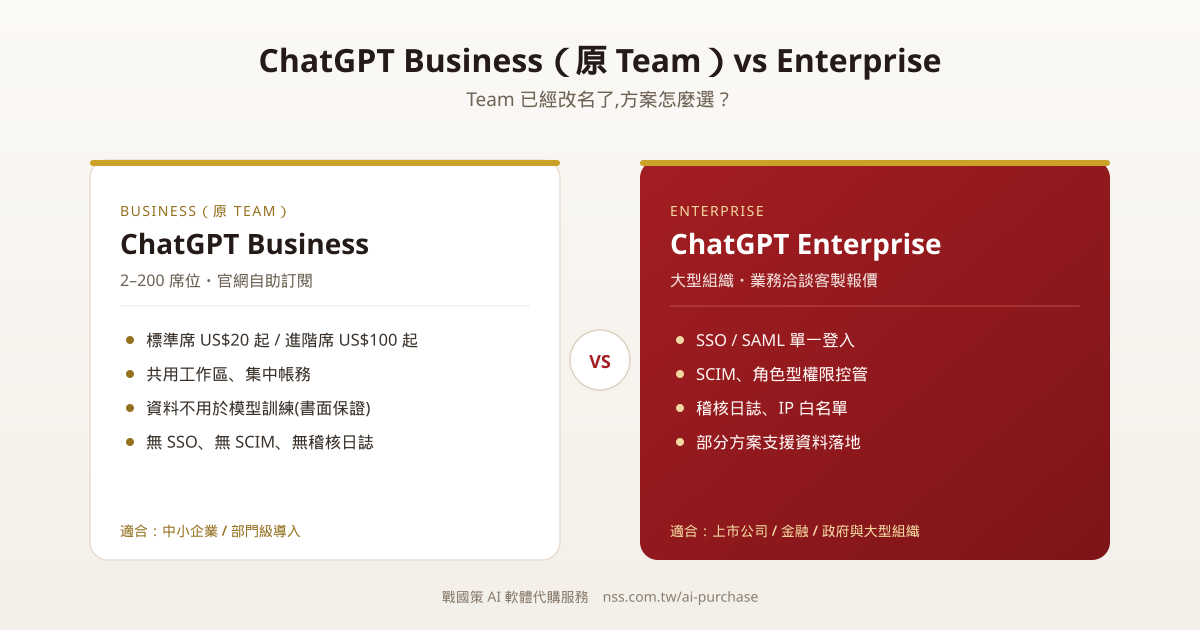
ChatGPT Team 已經改名為 Business,2 到 200 人官網自助訂閱即可;需要 SSO、稽核日誌這類合規功能才需要談 Enterprise。完整比較價格、席位規則與台灣企業採購常見問題。
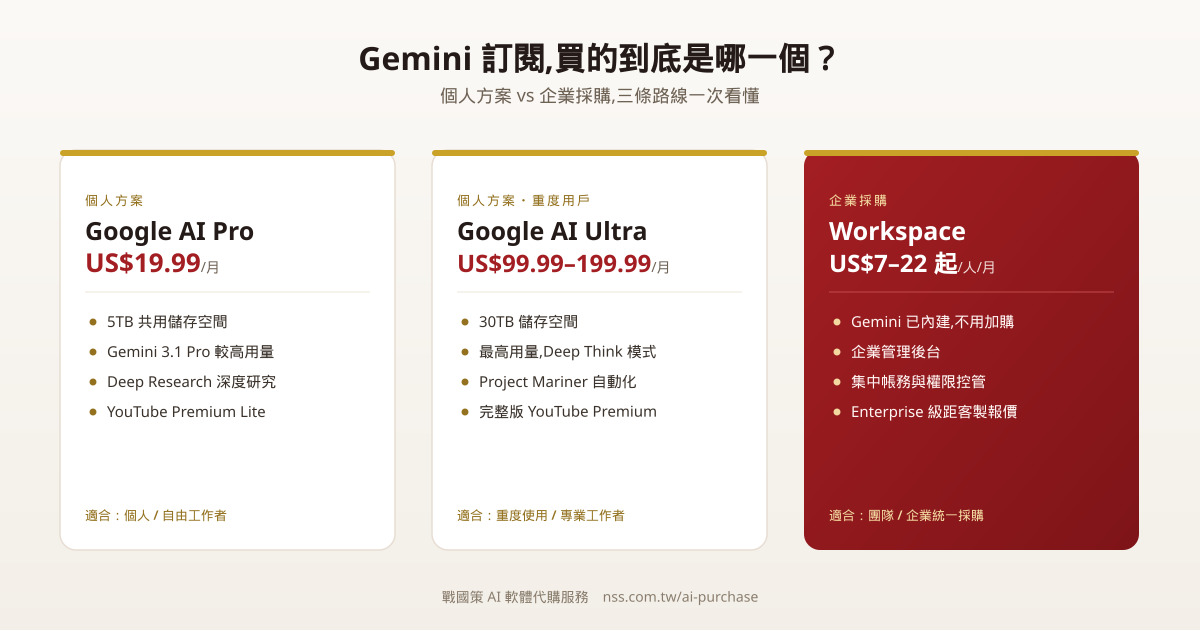
Gemini 訂閱其實有兩條路線:個人用戶看 Google AI Pro / Ultra,企業採購看的是 Google Workspace——Gemini 已經內建,不再是加購項目。完整拆解價格、功能與企業採購常遇到的問題。
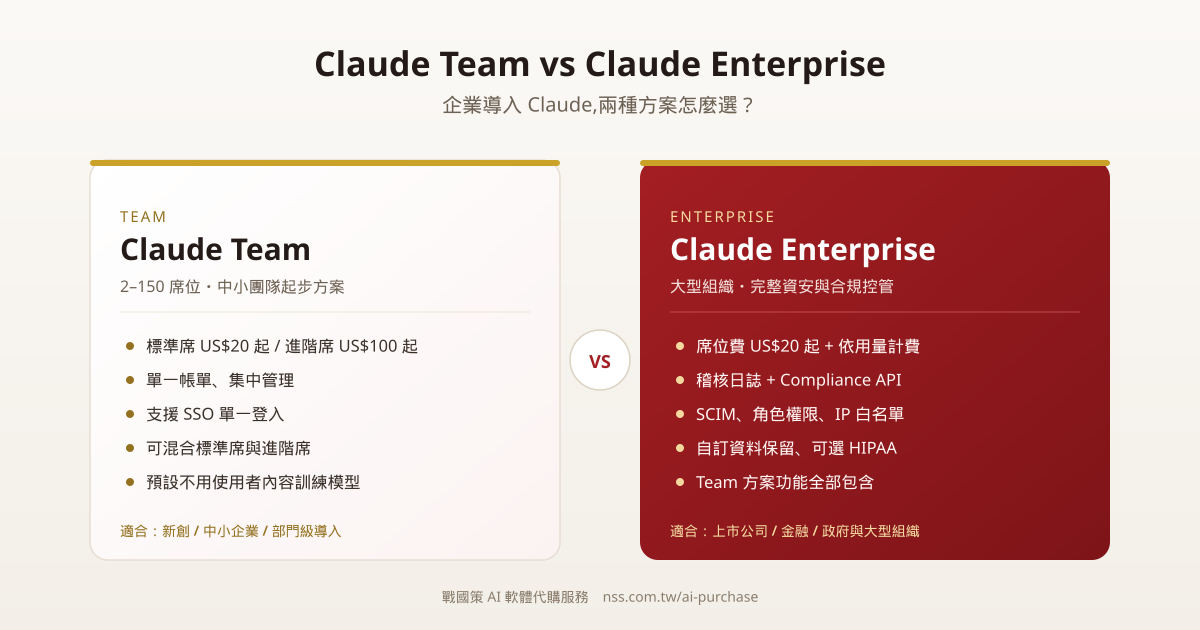
Claude Team 適合 2 到 150 人的團隊,固定席位費、自助訂閱;Claude Enterprise 才有稽核日誌、SCIM、IP 白名單等合規功能,採業務洽談與依用量計費。本文拆解價格、功能與選擇邏輯。
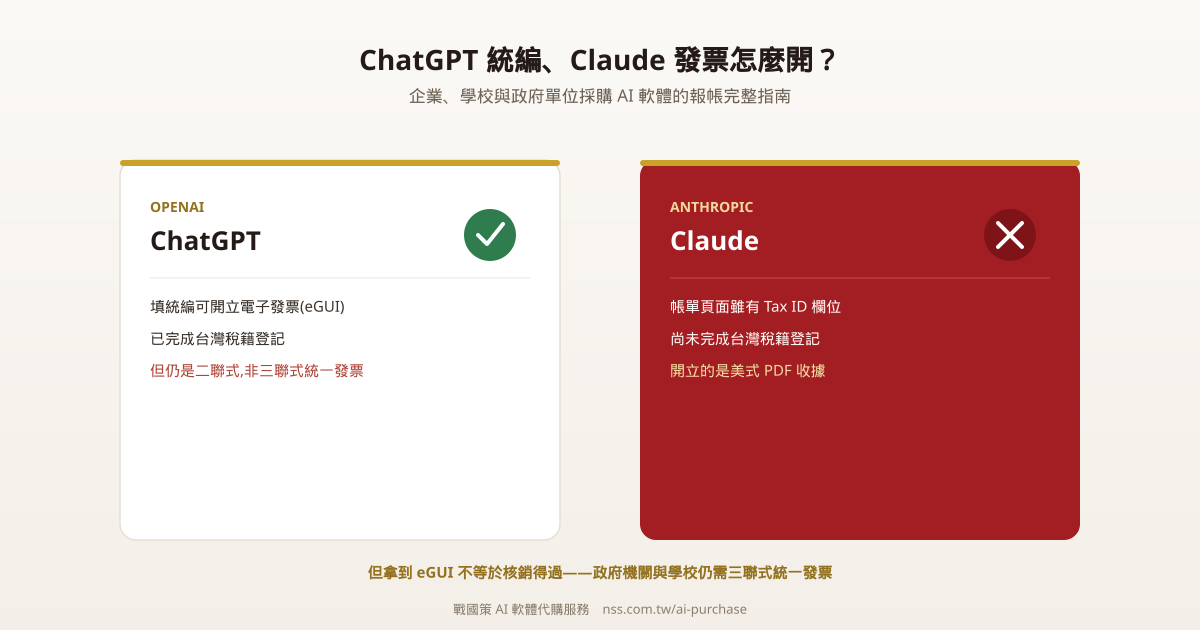
ChatGPT 已可填統編開立電子發票,Claude 仍只有美式收據。但拿到 eGUI 不等於核銷得過——政府機關與大專院校仍需國內廠商的三聯式統一發票與完整採購文件。本文說明每一關的實際狀況與解法。
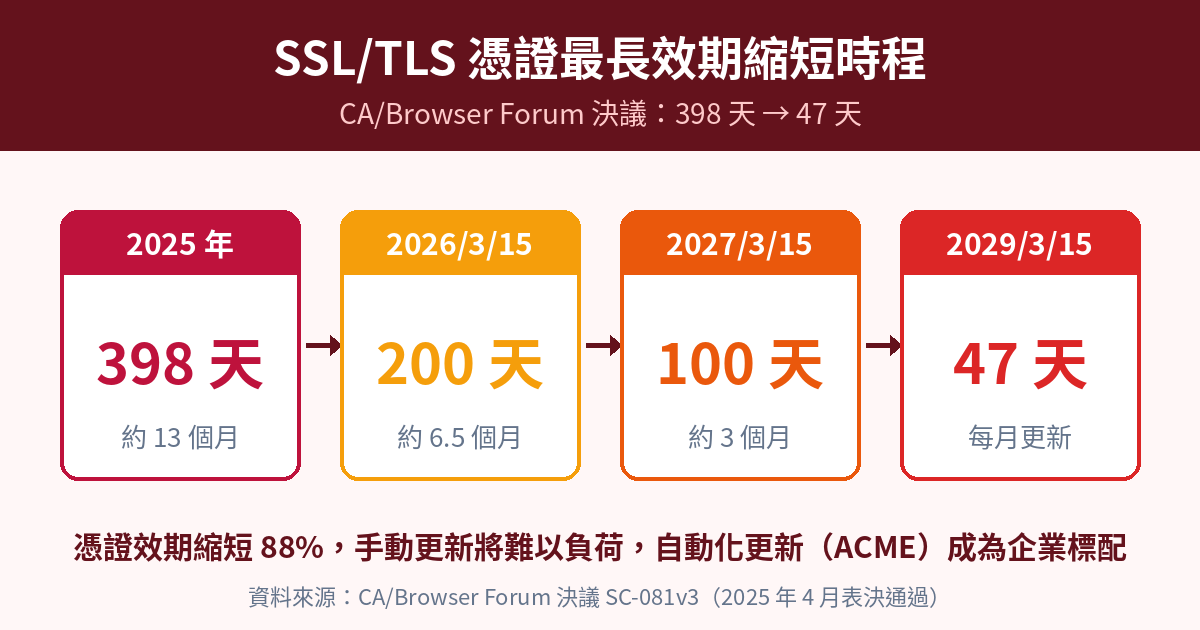
SSL/TLS 憑證最長效期即將大幅縮短!根據 CA/Browser Forum 於 2025 年 4 月表決通過的 SC-081v3 決議,SSL/TLS 憑證最長效期將從原本的 398 天分三階段縮減:2026 年 3 月 15 日起縮短為 200 天(已生效)、2027 年 3 月 15 日起縮短為 100 天、2029 年 3 月 15 日起僅剩 47 天,等於未來每個月都要更新一次憑證。本文完整拆解三階段時程、對企業網站的實際衝擊,以及為什麼 ACME 自動化更新協定會成為企業唯一可行的解方,一步步教你提前部署,避免網站因憑證過期而中斷。若對 SSL 憑證的基本原理、種類與費用還不熟悉,建議先閱讀 SSL 憑證完整指南,再回頭看效期縮短對你的網站有什麼影響。
直接回答:因為憑證效期越長,私鑰外洩後可被濫用的時間窗口就越大。2025 年 4 月 11 日,全球憑證政策制定組織 CA/Browser Forum 針對由 Apple 提出的 SC-081v3 提案進行表決,Apple、Google、Mozilla、Microsoft 四大瀏覽器陣營全數投下贊成票;29 家憑證頒發機構(CA)中有 24 家贊成、5 家棄權、無任何一家反對,正式確立 SSL/TLS 憑證效期逐步縮短至 47 天的時程。
推動這項變革的核心理由有三個。第一是降低憑證被濫用的風險:長效期憑證一旦私鑰外洩或憑證遭冒發,攻擊者可以在長達一年以上的時間內用它散布惡意程式或發動中間人攻擊;縮短效期能直接壓縮攻擊者的可利用時間。第二是確保驗證資料的新鮮度:網域控制驗證(DCV)的重用期限也將同步縮短,2029 年起僅剩 10 天,確保憑證對應的網域所有權資訊隨時是最新狀態。第三是提升加密敏捷性:面對後量子密碼學的轉換需求,短效期憑證讓整個產業能更快汰換老舊的加密演算法。
最新整理如下:目前(2026 年)SSL 憑證最長效期已經從 398 天降為 200 天,接下來還有兩波縮短。企業可以對照下表,檢視自己的憑證管理流程能否承受更新頻率的倍增。
| 生效日期 | 憑證最長效期 | DCV 驗證重用期 | 每年至少更新次數 |
|---|---|---|---|
| 2026/3/15 前 | 398 天(約 13 個月) | 398 天 | 約 1 次 |
| 2026/3/15 起(現行) | 200 天(約 6.5 個月) | 200 天 | 約 2 次 |
| 2027/3/15 起 | 100 天(約 3 個月) | 100 天 | 約 4 次 |
| 2029/3/15 起 | 47 天(每月更新) | 10 天 | 約 8 次 |

值得注意的是,這份時程表沒有回頭路。從 398 天到 47 天,憑證效期縮短了 88%,而 DCV 驗證重用期縮到只剩 10 天,意味著幾乎每次換發憑證都要重新完成網域驗證。對還在用人工方式管理憑證的企業來說,這是管理負擔的 8 倍增長。
簡明答案:如果沒有自動化機制,憑證過期導致網站中斷的機率將大幅上升。當瀏覽器偵測到憑證過期,會直接顯示「你的連線不是私人連線」的全頁警告,多數訪客會立刻離開,對電商網站而言等同營業中斷,也會傷害品牌信任與 SEO 排名。
以下是企業最常犯的錯誤,也是導入自動化前必須正視的痛點:
實務案例解析:2026 年 3 月新制上路後,我們觀察到不少台灣中小企業第一次遇到「一年要更新兩次憑證」就出現空窗,網站掛出安全警告數小時才被發現。這還只是 200 天時代;到了 47 天時代,沒有自動化的企業幾乎不可能不出事。
ACME(Automatic Certificate Management Environment,自動憑證管理環境)是定義於 RFC 8555 的開放標準協定,讓伺服器與憑證頒發機構之間全自動完成憑證的申請、網域驗證、簽發、安裝與續期,全程無須人工介入。你只需要在伺服器上部署一次 ACME 用戶端(如 Certbot、acme.sh、win-acme),之後憑證會在到期前自動換發,網站加密連線全年零中斷。

手動更新與 ACME 自動化的差異,用一張表就能看清楚:
| 比較項目 | 手動更新 | ACME 自動化更新 |
|---|---|---|
| 每次更新作業時間 | 30 分鐘至數小時(申請、驗證、安裝、重啟) | 0 分鐘(全自動執行) |
| 2029 年後每年人力負擔 | 每個網域至少 8 次人工作業 | 一次部署,長期免維護 |
| 憑證過期中斷風險 | 高(依賴人員記憶與交接) | 極低(到期前自動換發並可監控告警) |
| 多伺服器、多網域管理 | 複雜度隨數量倍增 | 統一由用戶端排程管理 |
| 適合對象 | 已無法因應 47 天新制 | 所有企業(2029 年前的必備標準) |
專家建議依照以下五個步驟進行,完整拆解如下:
如果企業內部沒有專責的 IT 人力處理這些設定,直接找有提供代管與安裝服務的憑證商會更有效率。戰國策 SSL 數位憑證服務已全面支援 ACME 自動化更新協定,企業憑證的申請與續期可全程自動化,並提供免費專人安裝服務,最快 20 分鐘核發憑證,搭配 24 小時全年無休的中文技術支援;憑證類型從單網域、萬用(Wildcard)、多網域(UCC)到 EV 進階驗證一應俱全,並提供 1 萬至 150 萬美元的 CA 責任保險與 7 天鑑賞期。深耕台灣網路服務 26 年、服務超過 30,000 家企業的戰國策集團,可以協助你在 47 天新制全面上路前,把憑證管理一次升級到位。
| 憑證類型 | 保護範圍 | 適用情境 | 驗證等級 |
|---|---|---|---|
| 單網域 SSL | 單一網域(如 www.abc.com) | 形象官網、單一服務網站 | DV/OV |
| 萬用字元 SSL(Wildcard) | 主網域及所有子網域(*.abc.com) | 多子網域的平台、SaaS 服務 | DV/OV |
| 多網域 SSL(UCC) | 多個不同網域 | 集團多品牌、多站點企業 | DV/OV |
| EV SSL | 單一或多個網域,憑證內含經查證的公司身分資訊 | 電商、金融、需最高信任度的網站 | EV(最嚴格) |
網站架構的安全升級也可以一併規劃:如果你正準備把 AI 生成的網站系統上線,可參考vibe coding AI 生成的網站如何部署至戰國策虛擬主機;需要自架 VPS 的團隊則可延伸閱讀 Hermes Agent 安裝教學,把主機、憑證與自動化一次到位。
主因是壓縮私鑰外洩後的可濫用時間。CA/Browser Forum在2025年4月通過SC-081v3決議,Apple、Google、Mozilla、Microsoft四大瀏覽器陣營全數贊成,29家CA中24家支持、無人反對。縮短效期能降低憑證遭冒發或私鑰外洩後被長期濫用的風險,同時讓網域驗證資料保持新鮮,並加速產業因應後量子密碼學的演算法汰換,這是全球共識而非單一廠商決定。
分三階段逐步縮短,沒有回頭路。2026年3月15日起已生效為200天,2027年3月15日起降為100天,2029年3月15日起僅剩47天,等同每月都要更新一次。DCV網域驗證重用期也同步縮短,2029年後只剩10天,代表幾乎每次換發都要重新驗證網域,企業每年更新次數將從1次暴增到約8次,管理負擔呈倍數成長。
最直接的衝擊是憑證過期風險大增,一旦過期瀏覽器會顯示連線不安全的全頁警告,訪客多半立刻離開,電商等於營業中斷,也會傷害品牌信任與SEO排名。常見問題包括依賴人工提醒容易漏更、API或測試環境等子網域憑證被遺忘、多台伺服器手動部署效率低、以及低估驗證流程所需時間,這些痛點在47天新制下會被急速放大。
不會突然失效,已簽發憑證依當時規則有效至原到期日。多年期方案的本質是一次購買多年額度、憑證分期換發,因此購買3年期方案仍然划算,只是換發頻率會隨新制提高。只要選擇支援ACME自動化換發的服務商,換發頻率提高完全不會造成人力負擔或網站中斷風險。
ACME是RFC 8555定義的開放標準協定,讓伺服器與憑證機構之間全自動完成申請、驗證、簽發、安裝與續期。企業只需在伺服器部署一次Certbot、acme.sh或win-acme等用戶端,之後憑證會在到期前自動換發,全程無須人工介入。這是因應47天新制唯一可行的長期解法,也是2029年前所有企業應具備的標準做法。
差別在於人力成本與中斷風險。手動更新每次需30分鐘到數小時完成申請、驗證、安裝、重啟,2029年後每個網域每年至少要做8次,過期風險高度依賴人員記憶與交接。ACME自動化則是一次部署後全自動執行,過期風險極低且可設定告警,多伺服器、多網域也能統一由用戶端排程管理,長期免維護。
建議依五個步驟進行。先盤點所有網域、子網域、伺服器與服務的憑證與到期日建立清冊,再選擇支援ACME協定的憑證服務商,接著依伺服器環境部署Certbot、win-acme或acme.sh並完成EAB金鑰綁定,然後用測試指令模擬換發流程確認全自動完成,最後仍要設定到期前14天的監控告警作為最後防線,避免自動化失效時無人察覺。
差別在驗證等級與售後保障。免費憑證如Let's Encrypt只提供DV網域驗證,沒有企業身分驗證、沒有CA責任保險,也沒有原廠技術支援,出問題只能自己查文件排解。付費憑證可提供OV或EV企業驗證強化訪客信任,並附帶最高150萬美元的責任保險,還有專人協助安裝與排除障礙,對營運型網站、電商與金融類站點是必要投資。
依網站架構選型,不是越貴越好。單一網域用單網域SSL即可,適合形象官網;有多個子網域的平台或SaaS服務適合萬用字元Wildcard憑證;集團旗下多個不同品牌網域適合多網域UCC憑證;電商、金融等需要最高信任度的網站則應選EV進階驗證,但要留意各大瀏覽器自2019年起已陸續取消EV在網址列顯示公司名稱(Chrome自2019年9月的77版起改為點開網址列圖示才看得到),EV的價值在於更嚴謹的公司身分查核,而非網址列的視覺標示。驗證等級也分DV、OV、EV,等級越高信任度越強但申請流程也越嚴謹。
應該立刻開始,越早部署越能避開轉換塞車潮。2026年3月起200天新制已生效,2027年3月15日將再縮至100天,導入ACME自動化通常需要1到2個月盤點、部署與測試。若企業內部沒有專責IT人力處理,可直接找支援ACME的服務商協助,例如戰國策SSL提供免費專人安裝、最快20分鐘核發與24小時中文技術支援,電話0800-003-191、LINE搜尋@119m即可諮詢。