(SSL 憑證如何杜絕駭客入侵?完整介紹見 SSL 憑證完整指南。)
本文重點
- 加密傳輸,防止資料被竊聽攔截
- 驗證網站身分,降低釣魚偽站風險
- 保護使用者個資與金流安全


想要開一間店做生意,在科技發達的今天,已經從實體逐漸發展到虛擬了,許多人紛紛在網路世界上做起生意,而想要在網路上做生意,網站是必須的。但你知道嗎?網站跟實體店面一樣,若是沒有做好安全防護,也會造成財物上的損失,尤其「電子商務」類的網站格外重要,嚴重一點,經營已久的網站可能被駭客入侵、資料遭到刪除,造成非常大的不便。
安裝 SSL 憑證是把安全性拉上來的第一步,它能確保資料在傳輸過程中不被攔截與竄改——但要先說清楚,SSL 並不能單獨擋下所有入侵手法。這篇文章會先說明 SSL 與 TLS 到底在做什麼,再把 SSL 以外真正該補上的防護措施一次整理清楚。
何謂 SSL 憑證?
SSL 安全憑證的全名是 Secure Sockets Layer(安全通訊端層),是一項全球通用的安全技術標準,能為網站與伺服器之間的連線加密,阻絕訊息在傳輸途中被惡意竄改或竊取。這樣做是為了確保在傳遞任何資料時,不會被駭客在這條連線中讀取個人資訊,包括信用卡卡號、姓名與地址等等可能危害到使用者與網站方的資料。
這項技術除了能夠安裝在網頁伺服器上之外,還能安裝在 FTP 伺服器、電子郵件伺服器、VPN 伺服器等各種與網路相關的服務上,以達到安全加密連線的目的。

何謂 TLS 憑證?
TLS 安全憑證的全名是 Transport Layer Security(傳輸層安全性協定),同樣是全球通用的安全技術標準,也是 SSL 3.0 的後繼版本。1999 年 IETF 以 RFC 2246 發布 TLS 1.0 時,其內部版本號為 3.1,等於接續 SSL 3.0 往下發展,並提供比 SSL 更安全的加密演算法與更嚴謹的警示機制。
另外有一個常被混淆的觀念要澄清:早期一台伺服器上若有多個網站共用同一個 IP,伺服器在交握階段確實無法判斷瀏覽器要連的是哪一個網站——但解決這個問題的並不是「TLS 取代 SSL」,而是 TLS 的一項擴充功能 SNI(Server Name Indication,伺服器名稱指示)。它讓瀏覽器在建立連線時多送出一個「我要連的是哪個網域」的資訊,伺服器收到後再回應對應的憑證。SNI 最早於 2003 年的 RFC 3546 提出,現行規範為 RFC 6066,也是今天虛擬主機能讓多個網站各自使用自己憑證的關鍵。
至於舊版 SSL 協定,早已被正式淘汰:IETF 分別在 2011 年(RFC 6176)與 2015 年(RFC 7568)禁止使用 SSL 2.0 與 SSL 3.0;支付卡產業的 PCI DSS 規範也要求業者在 2018 年 6 月底前全面停用 SSL 與早期版本的 TLS。因此現在市面上實際運作的協定其實都是 TLS,只是出於習慣,業界至今仍稱呼它為「SSL 憑證」。

其他防止駭客入侵的方式
雖然 SSL 安全憑證非常重要,但就算裝了憑證,也未必能百分之百杜絕駭客入侵。原因在於 SSL 保護的是「傳輸中」的資料,對於網站程式本身的漏洞、後台帳號被破解、或是伺服器被植入惡意程式,它是使不上力的。因此除了替網站裝上 SSL 憑證之外,還要做好以下幾件事。
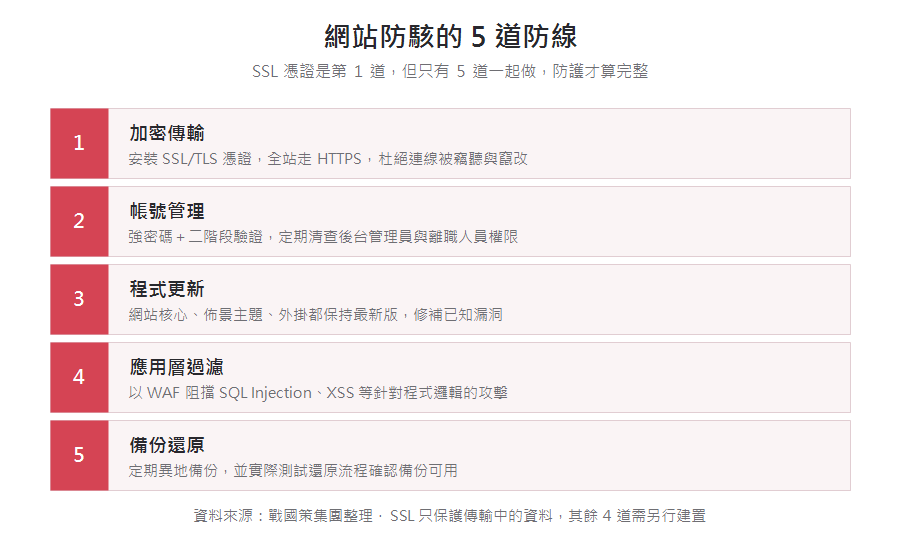
1. 使用強而有力的密碼
使用高強度的密碼,是最基本也最有效的方法。每個網站在註冊時都會提醒要用高強度密碼,儘管如此,還是有人會使用生日、電話甚至身分證號碼這類容易被猜到的組合。現在多數瀏覽器都內建密碼管理員,可以協助產生並保存複雜度高的密碼。一組堪用的密碼建議符合以下原則:
- 長度至少 12 個字元以上,長度比複雜度更能抵抗暴力破解
- 混合大小寫英文、數字與符號,避免使用完整的英文單字
- 不要與其他網站共用同一組密碼,避免一站外洩、全部淪陷(撞庫攻擊)
- 後台管理者一律加開二階段驗證(2FA),即使密碼外流也還有一道關卡
2. 仔細檢查管理員的帳戶
以 WordPress 網站為例,一個網站可能擁有多個管理員,有些是前期加入的夥伴,有些是協助架站的人員。若是多人共同管理的網站,務必定期清查這份名單,把離職同仁、已結案的外包廠商權限收回,並把不需要管理權的人降為較低的角色。聰明的駭客可能會巧妙地偽裝成團隊成員,藉此帶走有價值的資料,甚至植入惡意程式碼,因此定期檢查管理員帳戶是很重要的一環。
3. 仔細檢查第三方數據工具
現在有非常多好用的網站數據工具,像是 Google Analytics、Google Tag Manager、Hotjar 等等,這些工具有一個共同點:都需要在網站上植入程式碼才能串接使用。其中最需要留意的是 Google Tag Manager(GTM),因為它可以在網站上植入各種代碼執行動作,最常見的就是點擊某處後跳出圖片或彈出視窗。若網站有安裝 GTM,而 GTM 帳戶又剛好被入侵,就可能被植入惡意代碼,讓網站體驗大幅下降,甚至危害訪客。建議定期檢視容器中的代碼清單與帳戶存取權限。
4. 加上應用層的過濾機制
SSL 負責加密,但無法判斷送進來的內容是不是攻擊。針對 SQL Injection、XSS 這類直接打在網站程式邏輯上的手法,需要靠網站應用程式防火牆(WAF)在流量進入網站前先行過濾。兩者是互補的關係,想了解如何挑選,可參考 十家網站應用程式防火牆(WAF)推薦與選型重點。
網站資安定期檢查表
資安不是「做過一次就好」的專案,而是需要固定回頭檢視的習慣。以下整理實務上建議的檢查項目與頻率,可以直接拿來當成內部的檢查清單使用:
| 檢查項目 | 建議頻率 | 具體做法 | 沒做的風險 |
|---|---|---|---|
| SSL 憑證到期日 | 每季 | 確認憑證剩餘效期並設定到期提醒,或改用可自動續約的方案 | 憑證過期,瀏覽器跳出警告頁,訪客直接離開 |
| 後台管理員帳號 | 每季 | 清查管理員名單,移除離職同仁與已結案外包廠商的權限 | 遺留帳號成為入侵破口,且事後難以追查 |
| 核心與外掛版本 | 每月 | 更新至最新版本,並移除已停用、不再維護的外掛與佈景 | 已公開的漏洞被自動化掃描工具找到並利用 |
| 密碼與二階段驗證 | 每半年 | 更換高強度密碼,確認所有管理者都已開啟 2FA | 密碼遭暴力破解或被撞庫攻擊直接登入 |
| 第三方追蹤碼 | 每季 | 檢視 GTM/GA 容器內的代碼清單與帳戶存取權限 | 帳戶被入侵後植入惡意代碼,波及所有訪客 |
| 網站備份 | 每月 | 確認備份有正常產生,並實際測試還原一次 | 真的出事時才發現備份損毀或根本沒有備份 |

總結
網站除了要安裝 SSL 憑證之外,平時做好帳號密碼管理、程式更新與備份,也是同樣重要的事情。SSL 把「傳輸」這一段守好,剩下的環節則需要靠日常維運補上,整體防護才算完整。
如果還在評估要申請哪一種憑證,可以先看 DV/OV/EV 憑證怎麼選與 SSL 憑證費用比較;形象型官網也可以考慮先從 免費 SSL 憑證開始。決定方案後,再依照 SSL 憑證申請流程 5 步驟完成申請;使用 WordPress 的網站則可參考 WordPress 設定 SSL 憑證詳解。
戰國策網路科技自 2000 年成立至今,累積超過 25 年的網路相關服務經驗,除了 SSL 安全憑證,也提供主機、資安與網站維運的整合服務。若是有不懂的地方,歡迎聯繫我們:免付費專線 0800-003-191 或 LINE ID:@119m,將有專業的服務人員為您介紹。
–
戰國策集團
免付費諮詢電話 0800-003-191
服務專線:02-77286078
LINE ID:@119m
