很多網站主以為「買了 SSL 憑證、按下安裝」就結束了,結果過幾天才發現手機連進來還是跳警告、或是網址列的鎖頭時有時無。問題通常不在憑證本身,而在伺服器端的設定沒做完整。這篇就把憑證裝好之後真正該檢查的項目講清楚,並整理一份常見狀況的排查表。如果你還在更前面的階段,想先弄懂 SSL 的基本觀念與種類,可以先看 SSL 憑證完整指南。
先搞清楚:SSL 與 TLS 是什麼關係
SSL 全名是 Secure Sockets Layer(安全通訊端層),是為網際網路通訊提供加密與資料完整性保障的協定。實務上今天所有伺服器跑的其實都是它的後繼標準 TLS(Transport Layer Security),只是「SSL 憑證」這個名稱沿用至今,業界仍習慣這樣稱呼。舊版的 SSL 2.0 與 3.0 早已分別被 RFC 6176(2011 年)與 RFC 7568(2015 年)明文禁用,現在該啟用的是 TLS 1.2 與 TLS 1.3。想了解各版本差異與伺服器該怎麼設定,可參考 HTTPS 與 SSL 憑證關係解析。

第一步:確認憑證的涵蓋範圍夠不夠
設定出錯最常見的源頭,其實是一開始就買錯涵蓋範圍——憑證保護的網域名稱和你實際要用的對不上,裝多少次都會跳警告。選購前先確認你要保護的是哪些網址:
- 單網域 SSL:只保護一個主網域,是目前最普遍的選擇,適合單一形象官網或服務網站。主流瀏覽器(Chrome、Edge、Firefox、Safari)都內建信任主要憑證機構的根憑證,相容性不需擔心。
- Wildcard 萬用型 SSL:一張憑證涵蓋同一主網域下的所有子網域(如 shop.、blog.、mail.),適合子網域眾多的中大型網站,免去逐一購買與逐一續約的麻煩。
- 多網域 SSL(UCC/SAN):一張憑證同時保護多個不同的主網域,適合有子公司、多品牌或多站點的集團。可登記的網域數量依方案而定,超出額度通常可另行加購。
- EV 延伸驗證 SSL:驗證程序最嚴謹,會查核公司登記、地址與電話,憑證內含經查證的公司身分資訊,適合電商、金流與會員制網站。要提醒的是,早期 EV 會讓網址列變綠並顯示公司名稱,但 Chrome 自 2019 年 9 月的 77 版起已取消這項顯示,公司資訊改為點開憑證詳細內容才看得到,選 EV 的理由應該是驗證強度,而不是網址列顏色。
四種憑證的驗證級別與適用情境如果還想比得更細,可參考 SSL 憑證種類怎麼選;想直接比價則可看 SSL 憑證費用比較。
憑證裝好之後,伺服器端還要檢查這 5 件事
憑證檔案上傳、服務重啟,只是完成了一半。以下五項是實務上最常被漏掉、也最常造成「明明裝了卻還是出問題」的設定:
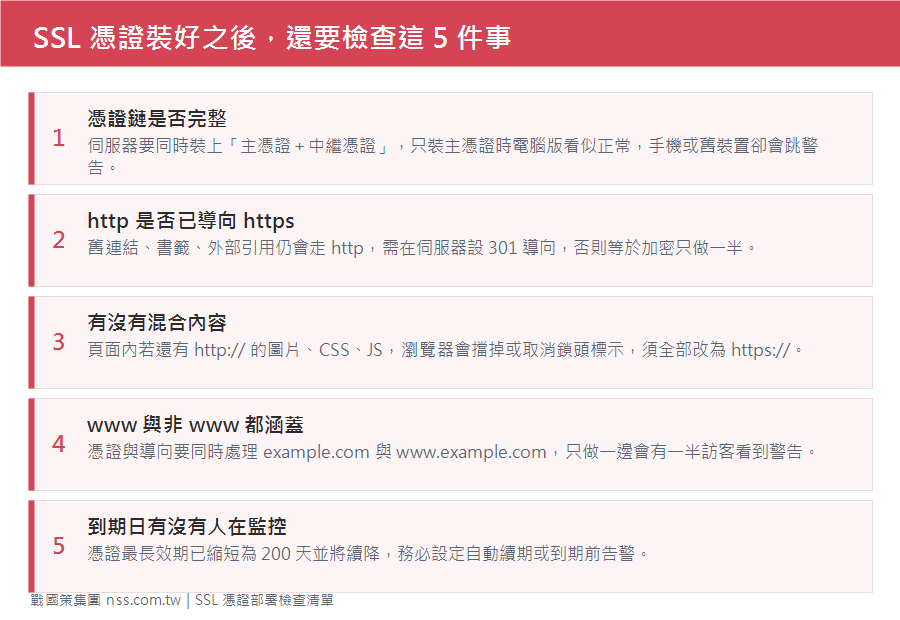
- 憑證鏈是否完整:伺服器要同時安裝「主憑證」與憑證商提供的「中繼憑證(intermediate/CA bundle)」。只裝主憑證時,桌機瀏覽器常因為快取而看似正常,手機或較舊的裝置卻會判定不受信任——這是最容易誤判成「已完成」的一種狀況。
- http 是否已導向 https:憑證只負責加密,不會自動把訪客從 http 帶到 https。舊連結、書籤、外部網站的引用都還是走 http,必須在伺服器層設定 301 導向,否則等於加密只做了一半。
- 頁面內有沒有混合內容:如果 HTTPS 頁面裡還載入 http:// 開頭的圖片、CSS 或 JS,瀏覽器會直接封鎖這些資源或取消安全標示。用開發者工具的 Console 就能把它們一次找出來。
- www 與非 www 都要涵蓋:憑證的 SAN 欄位要同時包含 example.com 與 www.example.com,並且擇一設為正式網址、另一個做導向。只處理一邊,等於有一半的訪客會看到警告。
- 到期日有沒有人在監控:這點在 2026 年之後特別重要——憑證最長效期已從 398 天縮短為 200 天,2027 年 3 月將再降到 100 天、2029 年 3 月只剩 47 天。更新頻率倍增之後,靠行事曆提醒已經不夠可靠,細節可參考 SSL/TLS 憑證效期縮短與 ACME 自動化因應指南。
部署後常見狀況排查表
如果裝完之後網站行為不太對,可以先對照下表快速定位問題:
| 你看到的狀況 | 可能原因 | 處理方式 |
|---|---|---|
| 電腦看正常,手機卻跳「憑證不受信任」 | 只裝了主憑證,憑證鏈不完整 | 向憑證商索取中繼憑證,與主憑證一併安裝後重啟服務 |
| 鎖頭標示消失,或部分圖片載入不出來 | 頁面仍有 http:// 的圖片、CSS 或 JS(混合內容) | 用開發者工具 Console 找出 http 資源,全部改為 https:// |
| 直接輸入 http:// 仍連到未加密頁面 | 沒有設定全站 301 導向 | 於 Apache、Nginx、IIS 或架站程式設定 http 轉 https 的 301 |
| 加 www 正常、不加 www 出現警告(或相反) | 憑證只涵蓋其中一個名稱 | 確認憑證 SAN 同時包含兩者,並擇一為正式網址做導向 |
| 某天整站突然跳「連線不是私人連線」 | 憑證已過期 | 立即換發,並改用自動續期或設定到期前告警 |
| 憑證仍在效期內,卻被檢測工具評為不合格 | 伺服器仍開放 TLS 1.0/1.1 等已淘汰協定 | 調整伺服器設定,只保留 TLS 1.2 與 TLS 1.3 |
怎麼判斷一個網站有沒有裝 SSL

最直接的方式是看網址開頭是不是 https://,以及網址列左側的圖示。這裡要特別更新一個常見的舊觀念:「綠色網址列」與綠色鎖頭已經不存在了。Chrome 自 2018 年 9 月的 69 版起移除了 HTTPS 的綠色「安全」字樣,鎖頭改為灰色;2023 年 9 月的 117 版更進一步把鎖頭換成「調整」圖示,因為 Google 認為鎖頭容易讓使用者誤以為「有鎖頭=這個網站可信」,但實際上大量釣魚網站同樣申請得到 DV 憑證。
換句話說,現在的判讀邏輯是「沒有警告」才是正常,而不是「有綠色」才安全;憑證只證明連線有加密、網域經過驗證,不代表網站經營者一定可信。點開網址列左側的圖示可以查看憑證的簽發機構、適用網域與有效期間。關於瀏覽器各種警示狀態的完整判讀,可參考 Chrome「不安全」警告完整說明。
SSL 對 SEO 的實際影響

關於「SSL 到底能不能幫助排名」,正確的說法要拆成兩件事:2014 年 8 月,Google 正式宣布把 HTTPS 納入搜尋排名訊號,但同時說明這是相對輕量的訊號,權重遠低於內容品質;2018 年 7 月,Chrome 68 起把所有 HTTP 頁面一律標示為「不安全」。真正影響營運的其實是後者——訪客看到警告直接離開,跳出率與轉換率會立刻反映出來,這個間接影響通常比排名訊號本身大得多。
安裝與續約:自己來還是找主機商
設定的技術門檻高低差很多:使用主機商提供的控制台通常只要上傳憑證檔就完成;自架伺服器則要自行處理憑證鏈、導向與協定版本;WordPress 站台則還要處理站台網址與資料庫內的舊連結,細節可參考 WordPress 安裝 SSL 憑證教學。完整的申請到安裝流程,則整理在 SSL 憑證申請流程。
若你想先用免費憑證試水溫,也可以了解 免費 SSL 憑證的申請方式與限制——免費憑證多為 DV、效期短、需要頻繁換發,且不含公司身分驗證、技術支援與保固,是否適合,取決於你的網站有沒有金流與會員資料。
結語
SSL 憑證的價值不在「有沒有買」,而在「有沒有設定到位」。憑證鏈、導向、混合內容、涵蓋範圍、到期監控這五件事只要有一項沒做,訪客端就可能看到警告,前面花的錢等於白費。尤其在憑證效期一路縮短的趨勢下,把續約流程自動化會比什麼都重要。
如果不確定自己的網站設定是否正確,或不想自己處理伺服器設定,戰國策 SSL 數位憑證服務提供憑證選型建議與專人安裝協助,從挑選、簽發到部署一次處理完成。
如果您有任何問題,歡迎諮詢戰國策 365 天全年無休的客服中心:
免付費客服專線 0800-003-191
加入官方 LINE:@119m
